在信息化的时代背景下,信息成为企业与个人价值的关键所在。然而,随之而来的是各类网络攻击层出不穷。为了应对这股‘黑客潮’,一种名为入侵检测系统(IDS)的技术应运而生。
信息安全的急先锋:入侵检测系统的定义与发展
入侵检测系统如同一位身手不凡的情报员,它通过监测网络行为或系统状态的变化来识别潜在的攻击。自20世纪90年代首次亮相以来,IDS在技术层面不断升级完善,形成了基于误用和异常两种模式的工作机制。
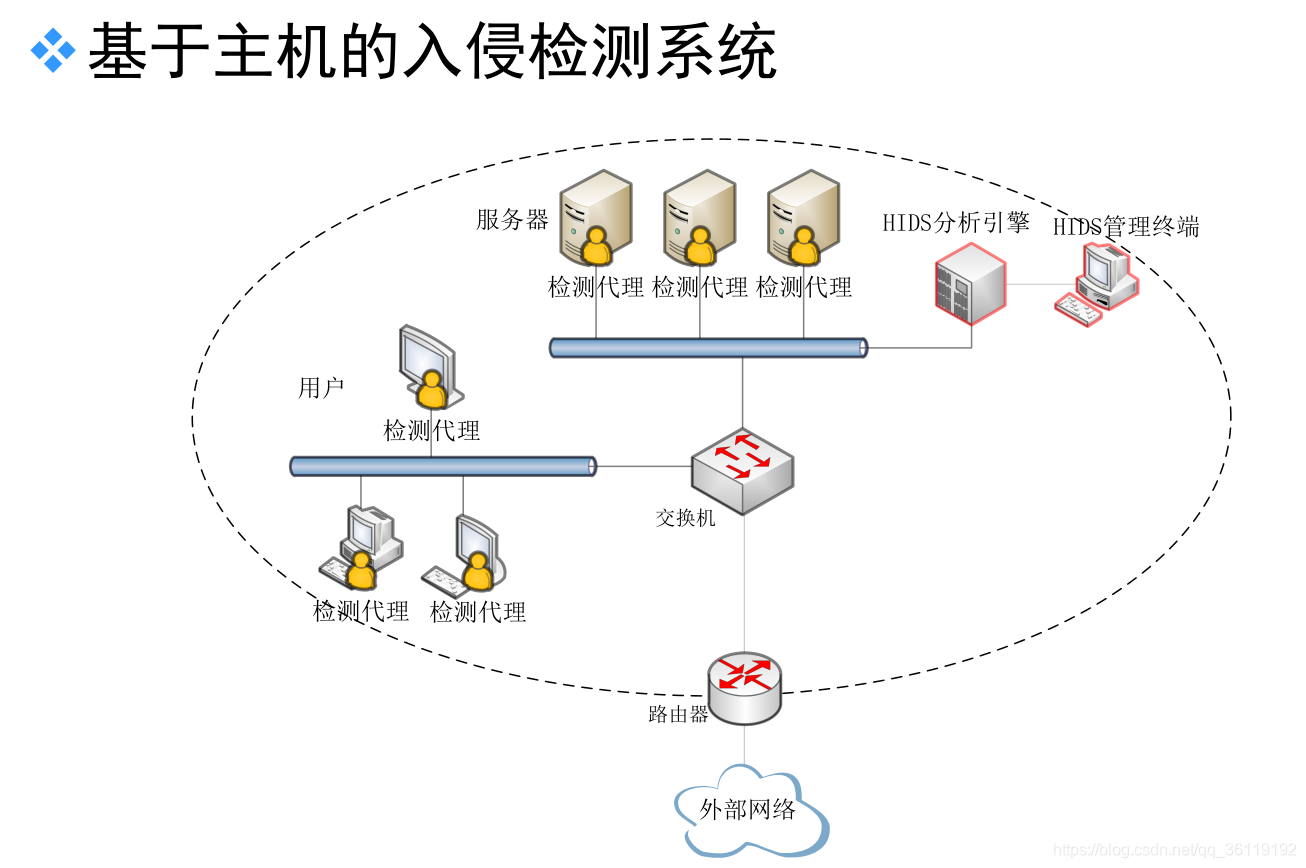
两大模式:误用检测与异常检测
误用检测(Signature-based Detection) 这种方式类似于刑事侦查中的现场画像。当预定义的规则或特征库匹配到可疑操作时,IDS会立即发出预警信号。这种模式适用于攻击行为已经明确且有迹可循的情况。
异常检测(Anomaly-Based Detection) 异常检测则像是在浩瀚数据中寻找那独特的‘新星’。通过建立正常的行为模式作为参考标准,一旦网络活动偏离这一常态模型,IDS就会判定为潜在威胁,并及时进行干预。
实战中的应用与价值
金融行业:每一笔交易背后都是巨大的财务安全考量。在信用卡信息泄露事件频发的当下,入侵检测系统可以精准定位异常的访问模式和高频查询行为,确保交易数据免遭窃取。
政府政务网:敏感的数据往往成为黑客的靶心,IDS构建起一道看不见的防火墙,有效防范内部恶意攻击与外部非法侵入。
教育机构:随着线上课程的大规模推广,网络环境的安全保障变得尤为重要。入侵检测系统能够及时发现并阻止潜在的教学资源窃取行为,保障师生信息的安全。
未来展望:智能化时代下的迭代升级
面对日益复杂的网络安全问题,未来的IDS将更加侧重于智能化的部署和响应机制。引入深度学习、机器学习等先进技术,使得IDS能够自我学习、优化决策路径,并且更快更准地识别新型攻击模式。
入侵检测系统的出现无疑为信息安全领域注入了新的活力,就像一道坚不可摧的防线,守护着信息时代的每一寸疆土。