随着信息技术的飞速发展,网络安全越来越成为人们关注的焦点。在这个充满信息的时代,每一个企业和组织都在不断寻求有效的安全保护措施来保护自己的数字资产。而入侵检测系统(IDS)如同一把锋利的剑,在网络的安全防护中发挥着重要的作用。
网络信息安全现状
当前,网络安全威胁日益复杂多样。黑客攻击、病毒感染等事件时有发生,严重威胁到企业的正常运营和业务发展。为了更好地抵御这些安全风险,人们开始研究并应用各种安全技术来保护网络环境。入侵检测系统作为一种重要的安全技术工具,逐渐走进了人们的视野。
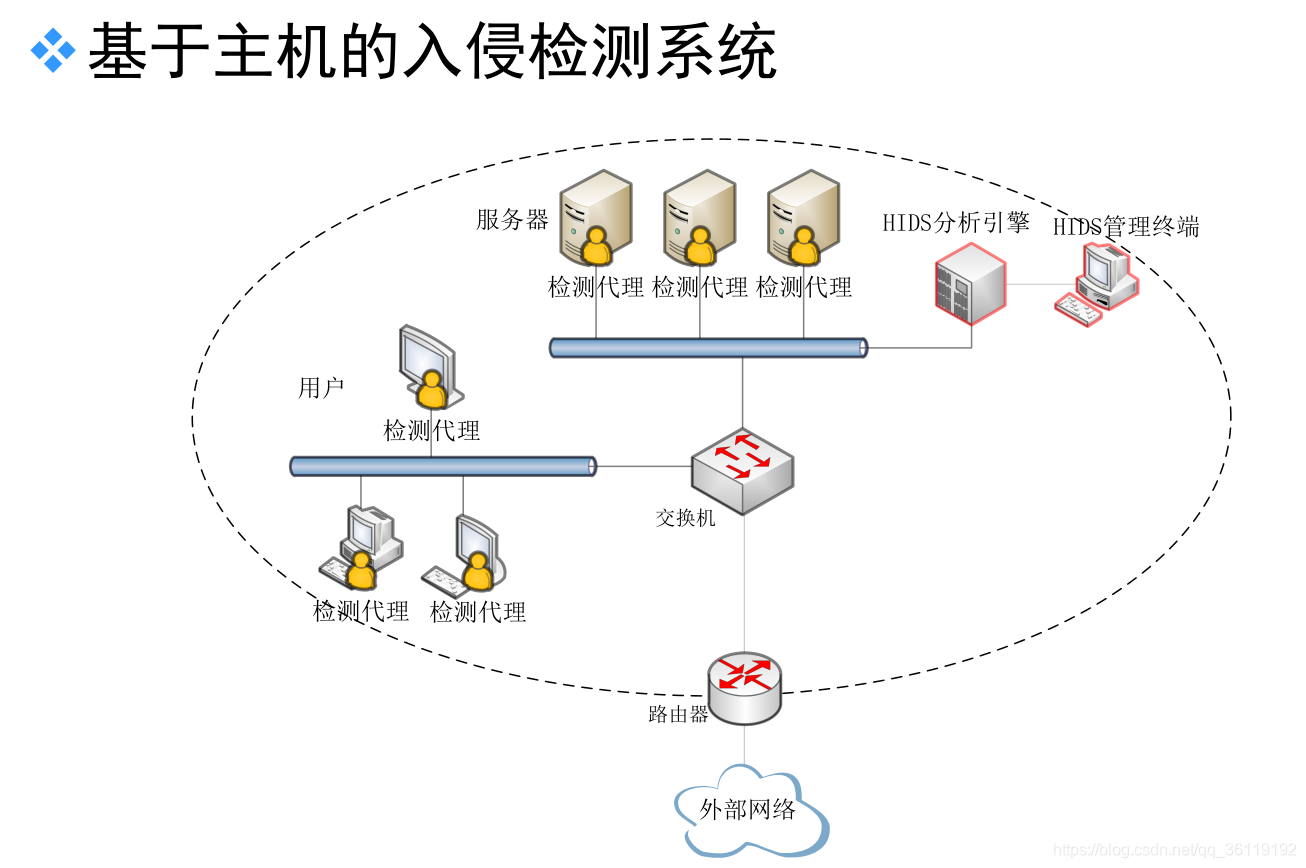
入侵检测系统的功能与特点
入侵检测系统是一种主动的安全防护措施,它通过监控网络安全状况,及时发现潜在的攻击行为,并作出相应的响应和处理。这种系统就像一双敏锐的眼睛,可以实时观察网络环境中的各种动态变化,帮助安全人员快速识别并解决可能出现的问题。
功能特性介绍
IDS主要具备以下几个功能特点: - 实时监测:不间断地监控网络流量,及时捕捉异常活动 - 威胁预警:能够有效识别和分析入侵行为,并发出警告信号,确保安全团队能够迅速采取行动 - 数据分析能力:通过对日志文件进行深入的分析,可以帮助企业更好地了解潜在的安全风险 - 自学习机制:随着系统的不断运行,它可以通过自我学习来适应不断变化的网络环境,提高应对不同类型攻击的能力
案例分析:IDS在实际应用中的效果
在众多企业和组织中广泛采用了入侵检测系统。比如,在金融行业中,某大型银行就通过引进先进的IDS解决方案,成功地减少了多次网络入侵事件的发生率,并有效降低了因黑客攻击导致的经济损失。这些真实案例充分展示了IDS对于保证网络安全的重要作用。
结语:构建全面的安全防御体系
面对越来越复杂的网络环境,建立一个多层次、全方位的安全防护体系显得尤为关键。而入侵检测系统无疑是这一体系中的重要一环。通过对网络安全状况的持续监控和分析,它可以有效地提高企业的安全管理水平,增强对网络威胁的应对能力。
总之,在当今这个信息化时代,选择合适的入侵检测系统不仅能够提升个人或组织的信息安全保障程度,还能够在关键时刻为防御各种攻击提供有力的支持。