在信息化快速发展的今天,网络已经成为企业业务运转的核心之一。然而,随之而来的信息安全问题也日益严峻。为了保障企业的网络安全防线,入侵检测系统(IDS)这一重要工具应运而生。
引言:从被动到主动的转变
在过去,许多企业在遭受攻击后才发现问题所在。这种滞后性使得企业往往难以准确判断威胁来源,并迅速采取措施。随着技术的进步和网络攻击手段的多样化,单纯的防火墙已经无法满足现代企业的安全需求了。入侵检测系统作为一种重要的网络安全工具,能够实时监测并识别来自内部或者外部的异常行为,帮助企业快速响应潜在的安全风险。
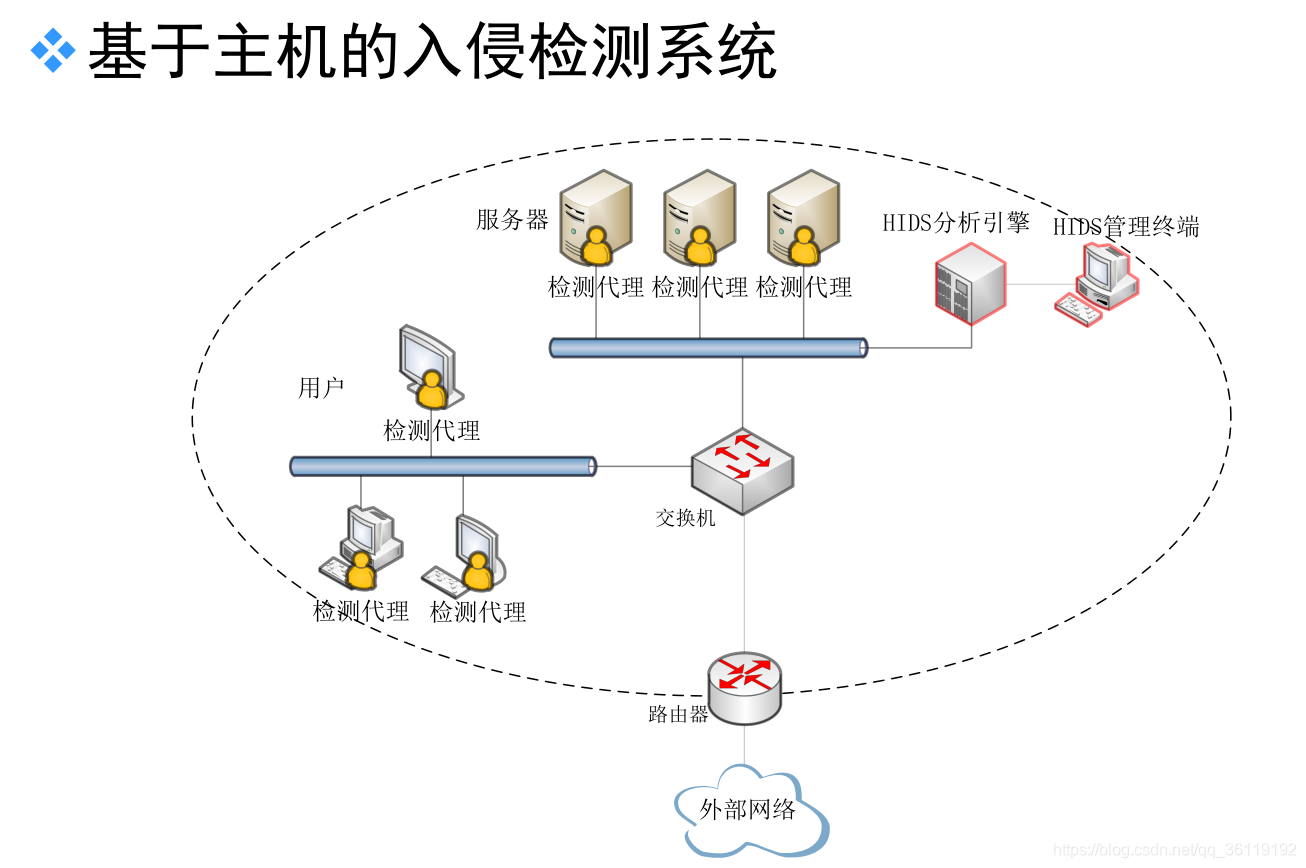
入侵检测系统的应用场景
目前,入侵检测系统在各行各业中都有广泛的应用。比如,在金融行业,为了防范黑客通过网络进行非法操作,各大银行与金融机构都部署了先进的入侵检测技术;而在教育领域,学校也常常借助这种安全工具来保护学生上网时的数据隐私。
工作原理:如何识别威胁
入侵检测系统大致可以分为两种类型:基于签名的和基于行为分析的。其中,后者更为先进,它能够通过学习正常网络流量的行为模式,在大量数据中自动发现异常情况。这种智能化的方式使得IDS不仅适用于已知威胁的识别,还能提前预判新型攻击手法。
价值与潜力
除了提供强大的安全防护外,入侵检测系统还具有多个不可忽视的价值点。例如,它可以为网络安全专家们提供详细的日志记录及分析结果;同时,在数据合规方面也能起到积极推动作用——通过对流量进行筛选和过滤,减少敏感信息泄露的概率。
结语:未来前景广阔
尽管当前市场上已经存在多种成熟的入侵检测解决方案可供选择,但随着云计算、物联网等新兴技术的不断涌现,未来入侵检测系统必将在更多领域发挥重要作用。我们期待着更加智能高效的IDS产品问世,共同守护网络空间的安全与稳定。