在信息化时代,网络攻击如同隐匿的幽灵,不时威胁着企业的信息安全。如今,越来越多的企业开始重视网络安全,将入侵检测系统(IDS)作为提升防御水平的重要手段。
入侵检测系统的全貌
入侵检测系统是一种监控和分析网络流量的技术工具,它能够帮助企业在第一时间发现并应对各种安全威胁。通过部署在局域网中关键位置的传感器,IDS可以实时监测异常行为模式,并及时发出警报以防止黑客入侵或恶意软件传播。
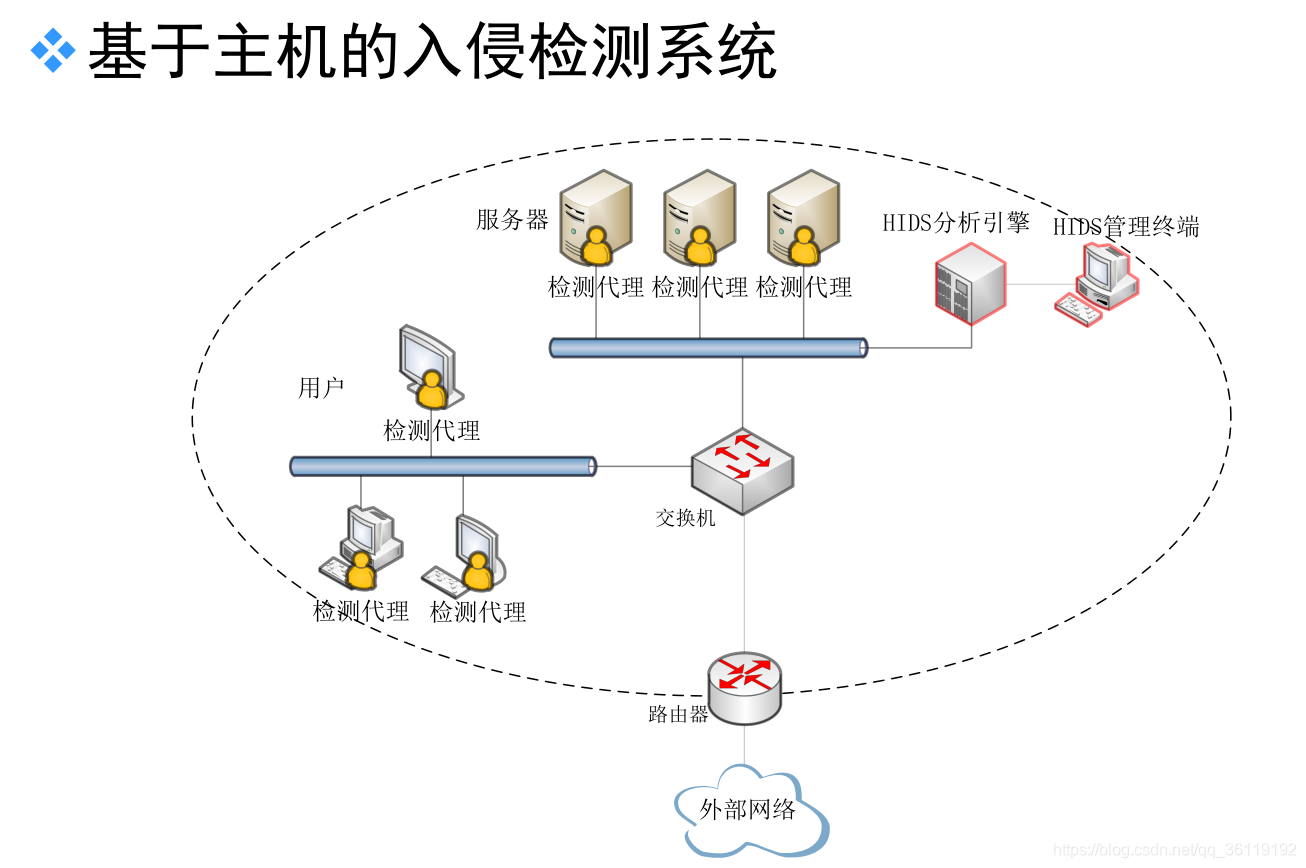
相比传统防火墙仅对边界进行防护的不同之处在于,IDS更注重于‘内部’的安全风险评估,从而实现了全方位、多层次的安全防御体系。它犹如一位无形的哨兵,在企业网络内部时刻保持高度警惕。
行业实践与案例分享
一家电子商务公司曾面临过一次严重的数据库泄露事件。事后分析表明,正是缺乏有效的入侵检测手段使得攻击者能够顺利得手。幸而在升级后安装了先进的IDS系统之后,该公司成功拦截了一场针对其核心业务系统的网络攻击尝试,并及时修复了防护短板。
此外,某金融领域的知名企业也通过引入IDS实现了对内部环境异常活动的快速响应能力,有效减少了潜在漏洞被利用的概率。
发展趋势与未来展望
随着云计算、物联网等新兴技术逐渐普及应用,在这些领域中部署合适的IDS方案显得尤为重要。新技术不仅带来了更多可能性,同时也伴随着更加复杂多变的安全挑战。因此,未来入侵检测系统将向着更智能化、自学习的方向进化,进一步提升其防御效能。
总而言之,面对日益严峻的网络安全形势,积极引入并优化入侵检测系统是必不可少的选择。它如同一道坚固的屏障,为企业的信息安全筑起了坚实的防线。