在当今互联网的广阔空间里,企业如同一座座林立于信息海洋中的岛屿。面对日益严峻的安全挑战,入侵检测系统(IDS)正扮演着守护者的重要角色。本文将带您了解IDS的发展现状及其应用场景。
什么是入侵检测系统?
入侵检测系统是一种安全工具,通过监控网络、系统和应用程序的行为模式,及时发现潜在的威胁与异常活动。它就像一座瞭望塔,时刻注视着企业的网络安全边界,确保信息不受侵害。
IDS的发展历程
自1980年代以来,IDS经历了从基于签名匹配到行为分析的转变。早期的安全系统主要依赖于预定义的规则库来识别已知威胁,而如今的先进系统则能通过不断学习和适应新的攻击模式,提供更为智能可靠的防护。
策略与实施技术
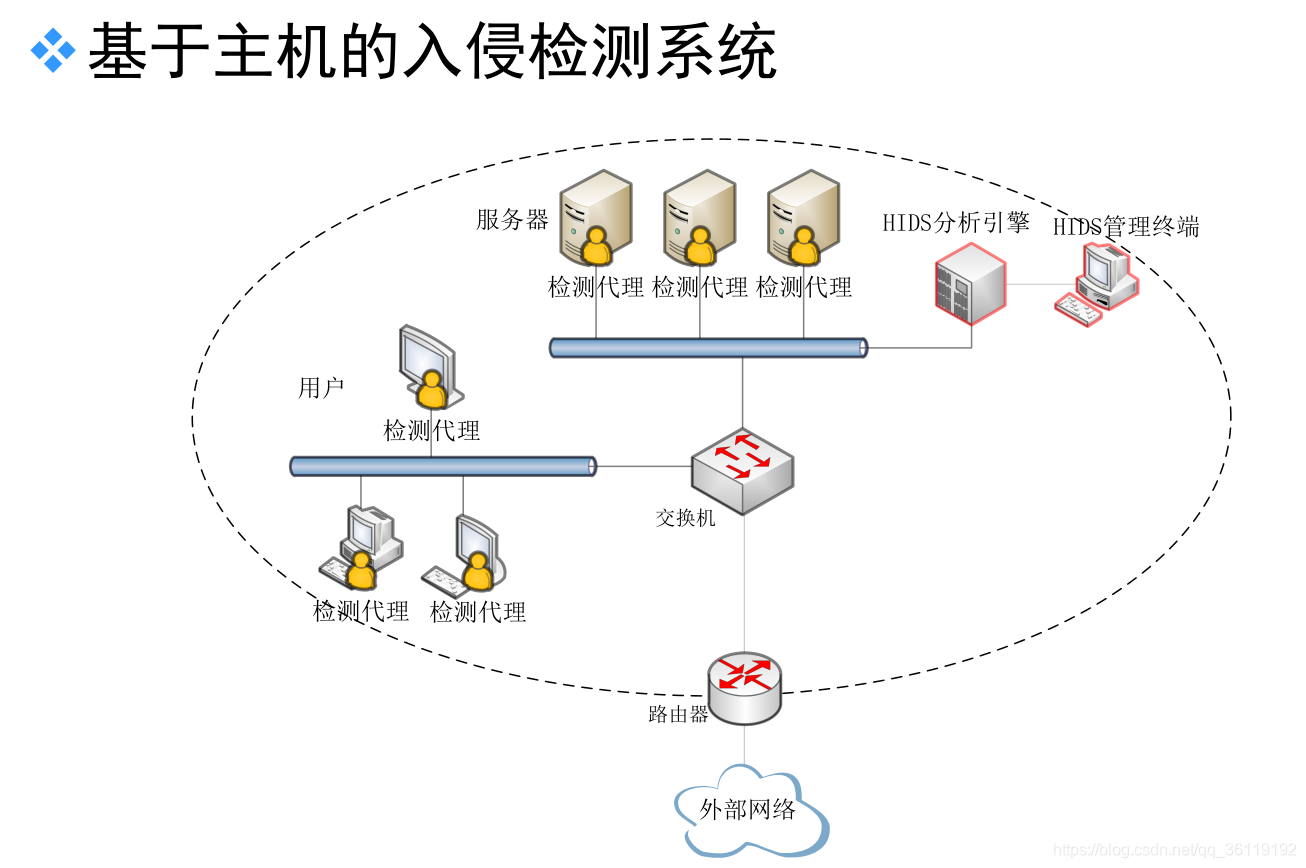
一种常见的策略是将IDS划分为网络型、主机型以及分布式模型。比如,网络型IDS能够全面监控整个组织的流量;主机型IDS专注于单个操作系统的安全监控,而分布式模型则通过在多台机器上部署代理来增强检测能力。
实际案例分析:金融行业的应用实例
以银行为例,在处理大量交易和客户信息的过程中,任何细微的安全漏洞都可能引发重大损失。通过引入先进的入侵检测技术,该领域企业不仅能够在第一时间识别出潜在风险点,还能快速响应并采取措施。
未来的展望
随着5G、物联网等新兴技术的发展,网络安全边界不断扩展。未来,IDS需要更加智能化和高效化,以应对更多未知的风险环境。人工智能与机器学习的应用将使得IDS在复杂环境中依然保持高度的准确性和效率。
总之,入侵检测系统是构建现代信息安全体系不可或缺的一部分。只有充分理解和掌握其运作原理及其应用场景,我们才能更好地利用这一工具,为企业构筑一道坚不可摧的信息屏障。