什么是入侵检测系统
随着信息技术的迅速发展,网络安全已经成为了一个企业和个人面临的重大挑战。在这种背景下,入侵检测系统(IDS)应运而生。
一、构建坚实的安全屏障
入侵检测系统就像是数字时代的一道防火墙,它能够及时发现并报告网络中的异常行为和潜在威胁,帮助我们有效地进行安全防护工作。
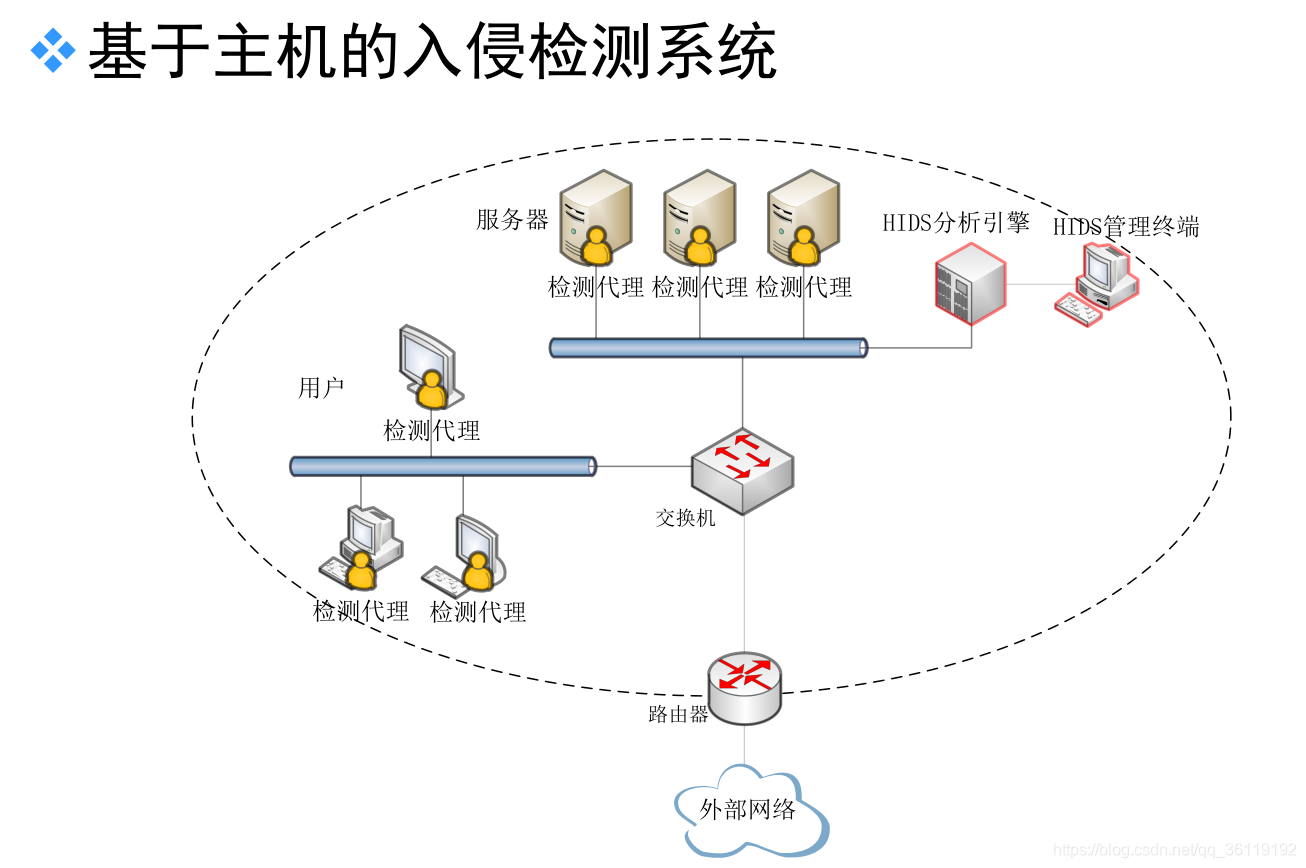
二、多层防御机制
在网络安全的体系中,IDS通常与其它安全措施如防火墙、反病毒软件等相辅相成。它们相互配合,形成了一道坚固的防线,共同抵御外部攻击者的侵扰。
比较实例
以企业园区内的网络环境为例,传统的防火墙能够过滤掉大部分已知威胁,但它并不能识别新出现的安全漏洞或内部人员可能导致的数据泄露。而入侵检测系统的作用就是在此基础上进一步加强安全性,并能及早发现那些未被察觉的危险信号。
三、实时监控与分析
一旦有异常活动发生,IDS会立即触发警报机制,并将详细信息发送给网络安全团队进行深入调查处理。这就如同是一位敏锐的情报人员,在第一时间搜集并传递着重要的安全情报。
实例解读
比如,在一次网络攻击事件中,黑客试图利用最新的漏洞对企业的数据库发起渗透尝试。当这些恶意行为被IDS捕捉时,它不仅能够准确识别出入侵意图,还可以提供具体受影响系统的定位信息。
四、动态更新与优化
随着时间推移和技术发展,威胁种类也在不断变化之中。因此,入侵检测系统需要具备自我进化能力,定期更新规则库以应对新的挑战。这就好比是一辆汽车装备了最新的导航系统和智能驾驶辅助功能一般,能够帮助我们在陌生环境里也能从容应对各种复杂路况。
最后总结
总的来看,入侵检测系统是现代网络安全中不可或缺的一环。它就像是夜空中最明亮的星光,不仅照亮了我们前行的道路,还让我们的生活更加安全与安心。未来随着技术的进步和应用场景的拓展,相信这颗‘守护者之星’将会发挥出更大的作用,在保障全球网络空间整体安全的同时,为我们的数字生活披上一层坚不可摧的保护罩。