网络安全的守护者:入侵检测系统
随着信息技术的发展,我们的生活越来越依赖于互联网。然而,在享受数字化带来的便利时,网络安全问题也日益凸显。尤其是近年来,各种针对个人和企业网络系统的攻击事件频发,引起了全社会的高度关注。在这样的背景下,一种重要的网络安全工具——入侵检测系统(IDS)变得愈发重要。
IDS:从理论走向实践
什么是IDS?
入侵检测系统是一种用来发现并报告潜在威胁的技术工具。它通过实时监控网络流量或主机活动,对数据包和行为模式进行分析,以识别出可能的攻击、滥用或其他违规操作。IDS可以分为基于主机(HIDS)和基于网络(NIDS)两大类,前者主要在单个计算机上运行,后者则在网络边界部署。
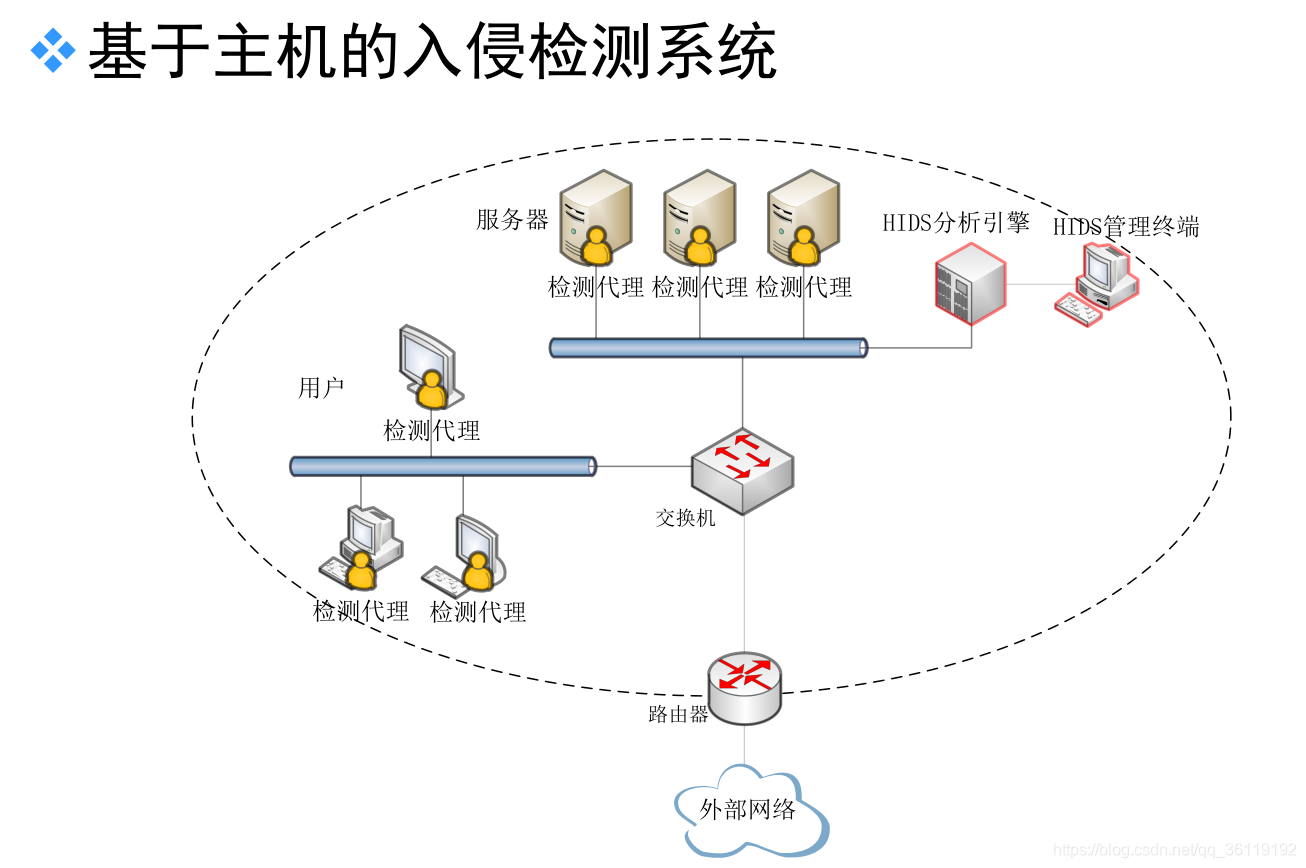
IDS的应用场景
银行与金融行业
在银行等金融行业,每天都有大量的敏感信息需要处理。一旦发生攻击事件,后果不堪设想。因此,在这些关键领域,IDS系统被用于实时监控网络活动和服务器状态,从而有效防止内部或外部的威胁。
企业内网保护
对于大多数大中型企业而言,其内部网络环境相当复杂。为了保证企业数据的安全性与完整性,IDS扮演着不可或缺的角色。它能够及时发现并记录潜在的攻击行为,帮助企业快速响应和处理安全事件。
IDS的优势与局限性
优势
- 高效识别:通过复杂的算法模型迅速判断是否存在恶意活动。
- 日志记录:详细记录所有访问及操作记录,便于事后追溯和分析。
- 实时报警:一旦检测到可疑行为即可立即发出警报,帮助企业快速采取行动。
局限性
虽然IDS在技术上非常先进,但在实际应用过程中仍然存在一些挑战。例如,误报率高、配置复杂等问题都需要用户具备一定的专业知识和技术水平来解决。
结语:未来的发展前景
尽管当前的入侵检测系统已经在一定程度上解决了网络防护方面的问题,但随着黑客攻击手段越来越高级和隐蔽,未来还需不断研究和完善相关技术。相信随着人工智能等新技术的应用,IDS将更加精准地识别威胁,并最终成为我们守护网络安全最坚强的一道防线。