在互联网日益普及的今天,企业与个人的数据安全显得尤为重要。而其中的关键堡垒便是入侵检测系统(IDS)。它如同一位日夜巡逻的哨兵,时刻准备着迎战未知的风险。
IDS的重要性
IDS能够实时监控网络中的数据传输情况,并通过深度包分析、行为模式识别等技术手段发现潜在的安全威胁。与防火墙不同的是,它并不直接阻挡入侵,而是像一位侦探,记录犯罪现场,并向管理员发出警告。这使得企业能够在第一时间做出反应,将损失降到最低。
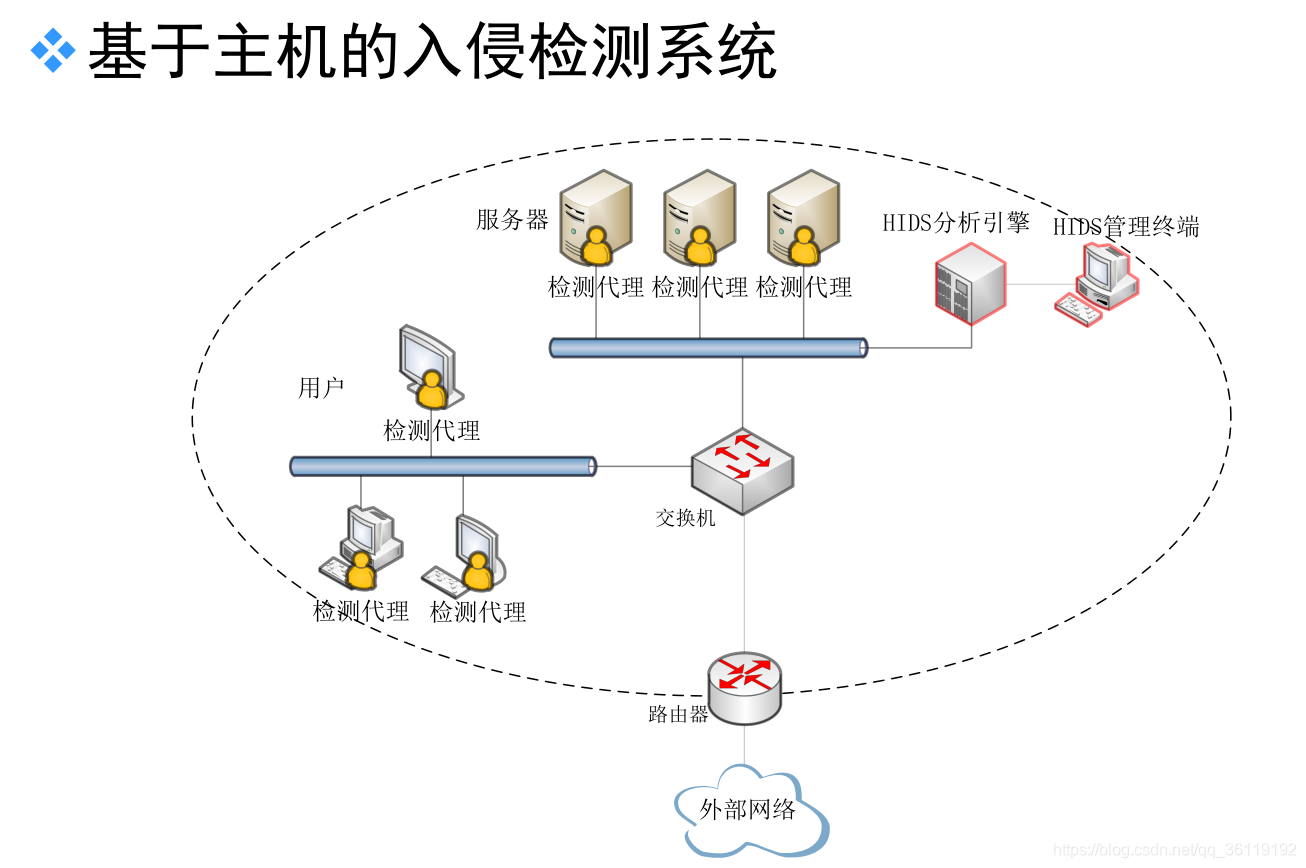
技术层面的解析
从技术角度看,IDS主要分为两大类:基于签名的检测和基于异常的行为分析。前者依据预设规则库进行判断,当数据包与规则库中的模式匹配时,系统会发出警报;后者则通过学习正常行为模式来识别并阻止异乎寻常的操作。
实际应用案例
例如,在一家电商企业中,IDS发现一批高频次的登录尝试,这些尝试来自同一IP地址。此时,虽然服务器未直接宕机,但若任由这种非正常的行为进行,则有可能是有人试图破解系统或进行敏感操作。经过仔细分析与判断后,管理员迅速采取措施,不仅保护了数据安全,也避免了后续可能发生的损失。
结语
入侵检测系统的应用范围广泛,从中小企业到大型机构都有采用。它就好比是在网络安全中筑起了一道坚实可靠的防线,让我们在享受便捷数字生活的同时多一份安心。未来随着技术的发展,IDS将更加智能化、高效化,为企业和个人的网络安全保驾护航。