近年来,随着互联网的飞速发展和智能化设备的大规模应用,网络攻击的形式也愈发多样与隐蔽。在这样一个背景下,入侵检测系统(IDS)显得尤为重要,如同一道无形的防线,守护着企业与个人的信息安全。
IDS的重要性与应用场景
IDS作为网络信息安全的核心组成部分之一,在保障网络安全方面发挥着不可替代的作用。它主要通过监测和分析网络数据流中的异常行为,及时发现并阻止潜在威胁,帮助企业或机构避免经济损失与声誉受损。
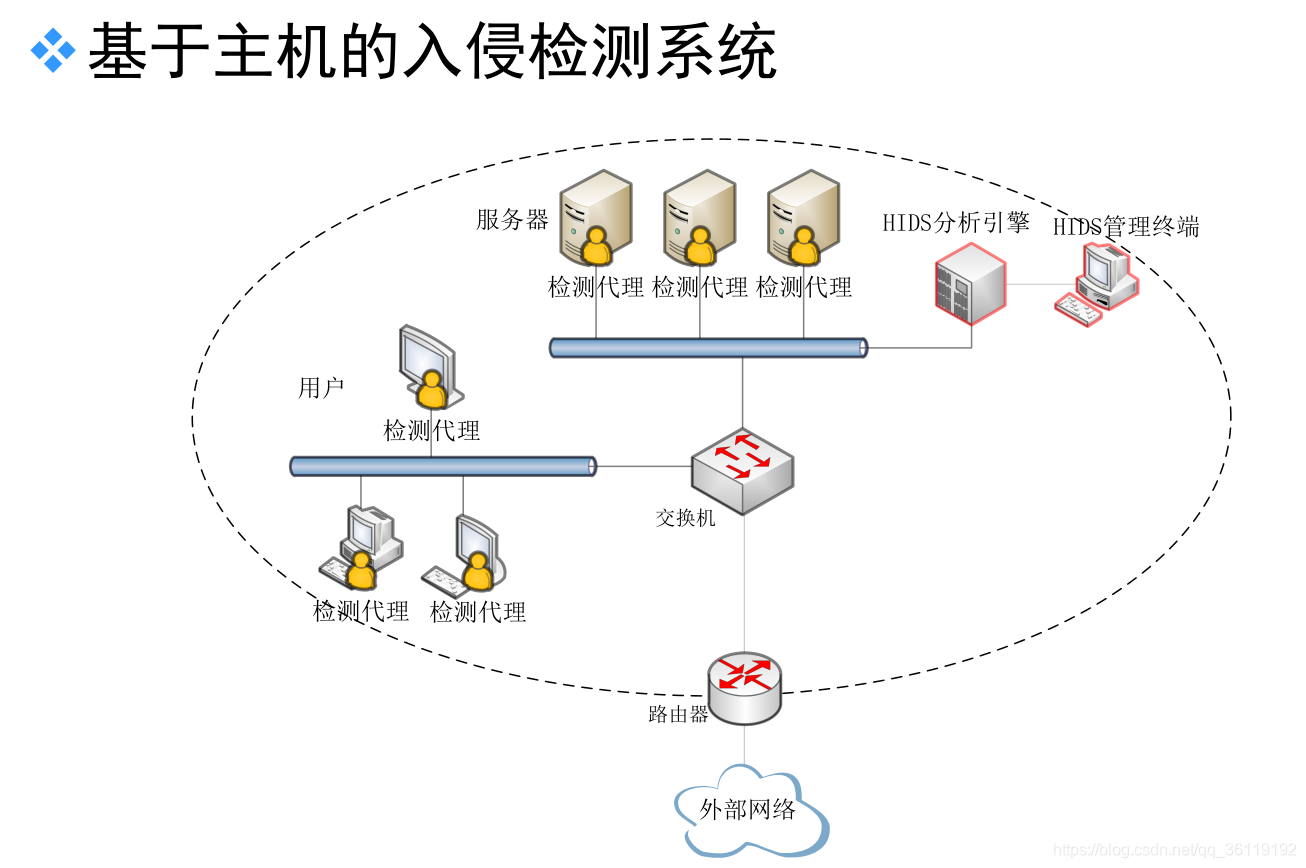
例如,某金融企业将IDS系统部署在网络关键节点上,实现了对外部攻击的有效拦截。而在个人隐私保护领域,IDS同样扮演着重要角色。一位知名网站在使用了先进的入侵检测技术后,成功防御了大量的DDoS攻击,确保了用户信息的安全性。
IDS的工作原理与分类
从技术层面来看,IDS主要分为基于主机的(HIDS)和基于网络的(NIDS)。HIDS侧重于监控单一主机上的安全状况,NIDS则关注整个局域网或广域网的数据流量。这两种方法结合使用可以提供更为全面的安全防护。
此外,IDS还常与其他技术如防火墙、IPS等配合使用,形成多层次防御体系。比如,一家电商企业在部署HIDS的同时,也引入了NIDS和入侵预防系统(IPS),大大增强了其网络的整体安全性。
IDS的未来发展趋势
随着人工智能与大数据分析技术的不断进步,未来的入侵检测系统将更加智能化、精准化。通过学习历史数据,IDS能够迅速识别出最新的安全威胁,并采取相应措施进行防范。这些创新不仅提升了网络安全防护的效果,也为企业降低了维护成本。
总之,在这个信息化时代,一个可靠的入侵检测系统是构筑坚实网络防线的关键工具之一。只有通过不断优化和迭代,才能让我们在瞬息万变的网络环境中保持领先位置。